sábado, 22 de agosto de 2009

Niño de nueve años crea aplicación para iPhone

El programa permite hacer dibujos con los dedos al tocar la de dichos dispositivos. Si el aparato se sacude es posible comenzar un diseño.

Los conocimientos en lenguajes de programación de computadores le permitieron a Lim Ding Wen, un de Singapur de tan solo nueve años, crear una popular aplicación para el teléfono y el Touch que ya ha sido descargada de la tienda en línea App Store cerca de 4.000 veces en dos semanas.

El programa se denomina Doodle Kids, no tiene costo y está enfocado principalmente al público infantil. Este le permite al usuario hacer dibujos con los dedos al tocar la de dichos dispositivos. Para borrar los trazos y comenzar un diseño basta con sacudir el aparato.

Según declaraciones de Ding Wen al tabloide local New Paper, la aplicación tenía como destinatarias sus hermanas menores, de 3 y 5 años, a las que les gusta dibujar.

El pequeño comenzó a utilizar computadores a la edad de 2 años -en la actualidad cursa cuarto grado- y maneja con fluidez seis lenguajes de programación. Hasta la fecha ha completado cerca de 20 proyectos de este tipo y se encuentra trabajando en una más para el teléfono de llamada ‘Invader Wars’, que es de ciencia ficción

Discos ópticos de hasta 1.6 TB

Un equipo de investigadores en la de Tecnología de Swinburne en Australia ha afirmado encontrar la manera de almacenar hasta 1.6TB en un disco óptico y que en 10 años tendrían una capacidad 10,000 veces mayor que los actuales DVDs.

Esto es posible gracias al aprovechamiento de las nanopartículas en pentadimensionales, utilizando la recién desarrollada tecnología holográfica para usar una tercera dimensión (profundidad del disco), nanopartículas que reaccionan al color (4ª dimensión) y polarizaciones (5ª dimensión).

Cabe recordar que los actuales DVDs y Bluray son grabados en dos dimensiones usando la del disco, y con este nuevo se podría guardar hasta 480 películas o 400,000 canciones en un solo disco.

Hace unos meses ya General Electric anunciaba su disco holográfico que permitiría almacenar hasta 100 dentro de un disco, pero este podría ir más allá con Electronics, con quién ya se han firmado acuerdos para hacer posible esta tecnología que podría almacenar 10TB de datos algún día.

Vía | Fayer Wayer.

Las tarjetas SDXC llegarán en 2010

La tecnología no cambia de la noche a la mañana. Y mucho menos cuando hablamos de renovación de estándares, como debería pasar en un con las de SDXC. Este formato, llamado a sustituir a las actuales SD y SDHC para lograr hasta 2 TeraBytes de , comenzará a llegar a las tiendas el año que viene, pero con modelos de como mucho 64 GB.

Es decir, como punto de partido apenas se aprovechará la trigésima parte del potencial del SDXC. Algo parecido sucede con las velocidades de lectura y escritura. Aquí el máximo teórico está en 300 MB/s, pero los primeros modelos se quedarán en 52 MB/s. Al menos, supone un paso adelante respecto al SDHC, al que el sistema de archivos FAT32 le limita a un máximo de 32 GB de capacidad.

Éste es precísamente el punto que marca el largo camino que tienen que recorrer todavía las SDXC. Presentadas en el CES 2009, mantienen las mismas dimensiones del SD de toda la vida, pero dan entrada al sistema de archivos exFAT. Gracias a él se produce un notable aumento en el , pero requiere compatibilidad en móviles, cámaras, portátiles y el resto de equipos susceptibles de leer .

Esta compatiblidad requiere una actualización tanto del hardware (lectores de ) como de software (soporte para exFAT). A pesar de esto, el director de comunicación de la SD Association, Kevin Schader, confía en que el cambio comience a producirse en 2010. Por ahora sólo Pretec ha presentado SDXC, de 32 GB en en este caso.

Vía | Gizmos.

IronKey S200, el pendrive más seguro del mundo

IronKey afirma tener el pendrive más seguro del mundo, el nuevo S200 es el pendrive físicamente más seguro del mercado. Dispone de un de cifrado AES 256-bits en modo “CBC”. Es la misma tecnología utilizada por el Departamento de Defensa estadounidense.

El Cryptochip es capaz de hacer que el S200 se autodestruya, no literalmente, sino borrando de manera segura el contenido de sus memorias y el de cifrado/descifrado, único para cada pendrive, en caso de detectar que lo están abriendo.

Además de ello, físicamente es resistente a campos electromagnéticos, está fabricado en (25 gramos) y es resistente al (Waterproof MIL-STD-810F). Estará disponible en capacidades de 1 GB, 2 GB, 4 GB, 8 GB y 16 GB y dispone de unas tasas de lectura escritura de 27 y 24 MB/s respectivamente. Puede funcionar en unos rangos de Tª de 0 a 70ºC y puede estar almacenado entre -40 y 85 ºC

Vía | The Inquirer.

Energía Eléctrica Inalámbrica

Durante la Conferencia TED Global 2009 en Oxford, Eric Giler mostró mostró un de carga inalámbrica que puede alimentar a un celular o bien una televisión de pantalla plana. Este que podría sustituir la actual infraestructura que incluye la gran cantidad de cables y pilas que usamos en la actualidad.

Este está basado en la inducción magnética, la cual usa ondas electromagnéticas (”resonancia”) de baja frecuencia (10Hz) para transmitir de un lugar a otro a través de una bobina en cada extremo.

Cada una de las bobinas está diseñada para tener la misma frecuencia de resonancia. La que llega a la bobina receptora conviérte las ondas en el voltaje necesario para cargar de manera automática los equipados, de tal manera que nunca habrá la necesidad de conectarlo a un enchufe.

La se transfiere a través de campos magnéticos por lo que no hay peligro o interferencia con otros .

Vía | MundoTech.

¿Qué son los Adware?

Adware "Advertising-Supported software" (Programa Apoyado con Propaganda),en otras palabras se trata de programas creados para mostrarnos publicidad.

Que diferencia hay entre Adwares y Spywares?

La diferencia esta en que suelen venir incluido en programas Shareware y por tanto, al aceptar los términos legales durante la instalación de dichos programas, estamos consintiendo su ejecución en nuestros equipos y afirmando que estamos informados de ello. Un ejemplo de esto pueden ser los banners publicitarios que aparecen en software diverso y que, en parte, suponen una forma de pago por emplear dichos programas de manera pseudo gratuita.

Como entran en nuestras PCs?

Estando ocultos en un programa gratuitos (Freeware) los cuales al aceptar sus condiciones de uso (casi siempre en ingles y que no leemos) estamos aceptando que cumplan sus funciones de mostrarnos su publicidad.

Cuales son los síntomas de tener un Adware?

Los Adwares se dedican a mostrarnos publicidades en los programas que estos vienen incluidos por medios de banners en estos, pero ya los mas peligrosos nos van a abrir ventanitas pop-ups por todas partes, van a agregar direcciones en los favoritos del IE y van a instalarnos barras de herramientas con el único objetivo de que naveguemos siempre dentro de sus redes de publicidad.

Programas conocidos que incluyen Adwares

Alexa, MyWebSearch, FlashGet, Cydoors, Gator, GoHit, Webhancer, Lop, Hotbar, eZula, KaZaa, Aureate / Radiate, RealPlayer, Zango, C2Media, CID, Messenger Plus etc…

¿Qué es el Phishing?

phishing-ilustration Phishing consiste en el envío de correos electrónicos que, aparentando provenir de fuentes fiables (por ejemplo, entidades bancarias), intentan obtener datos confidenciales del usuario. Para ello, suelen incluir un enlace que, al ser pulsado, lleva a páginas web falsificadas. De esta manera, el usuario, creyendo estar en un sitio de toda confianza, introduce la información solicitada que, en realidad, va a parar a manos del estafador.

Existe un amplio abanico de software y aplicaciones de toda índole que quedan clasificados dentro de la categoría de robo de información personal o financiera, algunas de ellas realmente complejas, como el uso de una ventana Javascript flotante sobre la barra de direcciones del navegador con el fin de confundir al usuario. Algunas de las características más comunes que presentan este tipo de mensajes de correo electrónico son:

  • Uso de nombres de compañías ya existentes. En lugar de crear desde cero el sitio web de una compañía ficticia, los emisores de correos con intenciones fraudulentas adoptan la imagen corporativa y funcionalidad del sitio de web de una empresa existente, con el fin de confundir aún más al receptor del mensaje.
  • Utilizar el nombre de un empleado real de una empresa como remitente del correo falso. De esta manera, si el receptor intenta confirmar la veracidad del correo llamando a la compañía, desde ésta le podrán confirmar que la persona que dice hablar en nombre de la empresa trabaja en la misma.
  • Direcciones web con la apariencia correcta. El correo fraudulento suele conducir al lector hacia sitios web que replican el aspecto de la empresa que está siendo utilizada para robar la información. En realidad, tanto los contenidos como la dirección web son falsos e imitan los contenidos reales. Incluso la información legal y otros enlaces no vitales pueden redirigir al confiado usuario a la página web real.
  • Factor miedo. La ventana de oportunidad de los defraudadores es muy breve, ya que una vez se informa a la compañía de que sus clientes están siendo objeto de este tipo de prácticas, el servidor que aloja al sitio web fraudulento y sirve para la recogida de información se cierra en el intervalo de unos pocos días. Por lo tanto, es fundamental para el defraudador el conseguir una respuesta inmediata por parte del usuario. En muchos casos, el mejor incentivo es amenazar con una pérdida, ya sea económica o de la propia cuenta existente, si no se siguen las instrucciones indicadas en el correo recibido.
  • Man-in-the-middle (hombre en el medio). En esta técnica, el atacante se sitúa entre el usuario y el sitio web real, actuando a modo de proxy. De esta manera, es capaz de escuchar toda la comunicación entre ambos.Para que tenga éxito, debe ser capaz de redirigir al cliente hacia su proxy en vez de hacia el servidor real. Existen diversas técnicas para conseguirlo, como por ejemplo los proxies transparentes, el DNS Cache Poisoning (Envenenamiento de Caché DNS) y la ofuscación de la URL.
  • Aprovechamiento de vulnerabilidades de tipo Cross-Site Scripting en un sitio web, que permiten simular una página web segura de una entidad bancaria, sin que el usuario pueda detectar anomalías en la dirección ni en el certificado de seguridad que aparece en el navegador.
  • Aprovechamiento de vulnerabilidades de Internet Explorer en el cliente, que permiten mediante el uso de exploits falsear la dirección que aparece en el navegador. De esta manera, se podría redirigir el navegador a un sitio fraudulento, mientras que en la barra de direcciones del navegador se mostraría la URL del sitio de confianza. Mediante esta técnica, también es posible falsear las ventanas pop-up abiertas desde una página web auténtica.
  • Algunos ataques de este tipo también hacen uso de exploits en sitios web fraudulentos que, aprovechando alguna vulnerabilidad de Internet Explorer o del sistema operativo del cliente, permiten descargar troyanos de tipo keylogger que robarán información confidencial del usuario.
  • Otra técnica más sofisticada es la denominada Pharming. Se trata de una táctica fraudulenta que consiste en cambiar los contenidos del DNS (Domain Name Server, Servidor de Nombres de Dominio) ya sea a través de la configuración del protocolo TCP/IP o del archivo lmhost (que actúa como una caché local de nombres de servidores), para redirigir los navegadores a páginas falsas en lugar de las auténticas cuando el usuario accede a las mismas a través de su navegador. Además, en caso de que el usuario afectado por el pharming navegue a través de un proxy para garantizar su anonimato, la resolución de nombres del DNS del proxy puede verse afectada de forma que todos los usuarios que lo utilicen sean conducidos al servidor falso en lugar del legítimo.

¿Cómo funciona? ¿Cómo se distribuye?

El mecanismo más habitualmente empleado es la generación de un correo electrónico falso que simule proceder de una determinada compañía, a cuyos clientes se pretende engañar. Dicho mensaje contendrá enlaces que apuntan a una o varias páginas web que replican en todo o en parte el aspecto y la funcionalidad de la empresa, de la que se espera que el receptor mantenga una relación comercial. Si el receptor del mensaje de correo efectivamente tiene esa relación con la empresa y confía en que el mensaje procede realmente de esta fuente, puede acabar introduciendo información sensible en un formulario falso ubicado en uno de esos sitios web. En cuanto a su distribución, también presentan características comunes:

  • De la misma manera que el spam, es enviado masiva e indiscriminadamente por correo electrónico o sistemas de mensajería instantánea.

  • El mensaje insta al usuario a pulsar sobre un enlace, que le llevará a una página en la que deberá introducir sus datos confidenciales, con la excusa de confirmarlos, reactivar su cuenta, etc.Se envía como una alerta de una entidad financiera advirtiendo de un ataque. Incluye un enlace que se insta a pulsar y en el que se solicitan datos personales.
  • Dado que el mensaje se distribuye masivamente, alguno de los receptores será efectivamente cliente de la entidad. En el mensaje se indica que, debido a algún problema de seguridad es necesario acceder a una dirección web donde debe reconfirmar sus datos: nombre de usuario, contraseña, número de tarjeta de crédito, PIN, número de seguridad social, etc.
  • Por supuesto, el enlace no dirige a ninguna página de la compañía, sino más bien a un sitio web (similar al original) desarrollado a propósito por los estafadores y que reproduce la imagen corporativa de la entidad financiera en cuestión. Normalmente la dirección web contiene el nombre de la institución legítima por lo que el cliente no sospecha de la falsedad de la misma.

  • Cuando el usuario introduce sus datos confidenciales, éstos se almacenan en una base de datos y lo que ocurre a continuación no necesita de un gran esfuerzo de imaginación: los estafadores utilizan esta información para conectarse a su cuenta y disponer libremente de los fondos.

Los principales daños provocados por el phishing son:

1. Robo de identidad y datos confidenciales de los usuarios (tarjetas de crédito, claves de acceso.

2. Pérdida de productividad.

3. Consumo de recursos de las redes corporativas (ancho de banda, saturación del correo, etc.).


¿Cómo puedo reconocer un mensaje de phishing?

  • Distinguir un mensaje de phishing de otro legítimo puede no resultar fácil para un usuario que haya recibido un correo de tales características, especialmente cuando es efectivamente cliente de la entidad financiera de la que supuestamente proviene el mensaje.
  • El campo De: del mensaje muestra una dirección de la compañía en cuestión. No obstante, es sencillo para el estafador modificar la dirección de origen que se muestra en cualquier cliente de correo.
  • El mensaje de correo electrónico presenta logotipos o imágenes que han sido recogidas del sitio web real al que el mensaje fraudulento hace referencia.
  • El enlace que se muestra parece apuntar al sitio web original de la compañía, pero en realidad lleva a una página web fraudulenta, en la que se solicitarán datos de usuarios, contraseñas, etc.
  • Normalmente estos mensajes de correo electrónico presentan errores gramaticales o palabras cambiadas, que no son usuales en las comunicaciones de la entidad por la que se están intentando hacer pasar.

Todos los usuarios del correo electrónico corremos el riesgo de ser víctimas de estos intentos de ataques. Cualquier dirección pública en Internet (que haya sido utilizada en foros, grupos de noticias o en algún sitio web) será más susceptible de ser víctima de un ataque debido a los spiders que rastrean la red en busca de direcciones válidas de correo electrónico. Éste es el motivo de que exista este tipo de malware. Es realmente barato el realizar un ataque de este tipo y los beneficios obtenidos son cuantiosos con tan sólo un pequeñísimo porcentaje de éxito.

¿Cómo puedo protegerme del phishing?

En caso de que crea que el mensaje recibido pudiera ser legítimo, algo que de entrada debe ser considerado como altamente improbable, en primer lugar debería contactar con la institución financiera, telefónicamente o a través del medio que utilice habitualmente. Aun en caso afirmativo, verifique siempre los siguientes puntos antes de introducir cualquier clase de datos que puedan llegar a ser utilizados maliciosamente por terceros, para reducir drásticamente el riesgo de sufrir un ataque de phishing:

  • Verifique la fuente de la información. No conteste automáticamente a ningún correo que solicite información personal o financiera. Si tiene dudas sobre si realmente esa entidad necesita el tipo de información que le solicita, basta con telefonear a su contacto habitual para asegurarse de la fuente de la información.
  • Escriba usted mismo la dirección en su navegador de Internet. En lugar de hacer clic en el hipervínculo proporcionado en el correo electrónico, escriba la dirección web directamente en el navegador o utilice un marcador que haya creado con anterioridad. Incluso direcciones que aparentan ser correctas en los correos electrónicos pueden ocultar la ruta hacia un sitio web fraudulento.
  • Refuerce su seguridad. Aquellos usuarios que realizan transacciones a través de Internet deberían configurar su sistema con suites de seguridad capaces de bloquear estas amenazas, aplicar los últimos parches de seguridad facilitados por los fabricantes y asegurarse de que operan en modo seguro a través de certificados digitales o protocolos de comunicación seguros como https://
  • Compruebe que la página web en la que ha entrado es una dirección segura : ha de empezar con https:// y un pequeño candado cerrado debe aparecer en la barra de estado de nuestro navegador.
  • Haga doble clic sobre dicho candado para tener acceso al certificado digital que confirma que la web se corresponde con la que está visitando.
  • Revise periódicamente sus cuentas. Los extractos mensuales son especialmente útiles para detectar transferencias o transacciones irregulares, tanto operaciones que no haya realizado y se vean reflejadas en el extracto, como operaciones realizadas online y que no aparezcan en el extracto.

Cumplidos todos estos requisitos, el usuario puede proporcionar su información con una razonable seguridad de que ésta no será utilizada contra sus intereses. La mejor manera de protegerse del phishing es entender la manera de actuar de los proveedores de servicios financieros y otras entidades susceptibles de recibir este tipo de ataques. La regla principal que estas entidades no infringen es la solicitud de información sensible a través de canales no seguros, como por ejemplo el correo electrónico. Nota* Evite el Phishing navegando con Firefox AntiPhishing.

¿Qué son los Spywares?

spyware La figura del espía ha sido habitual en el cine y la literatura. Tipos misteriosos, capaces de pasar desapercibidos en cualquier lugar y extremadamente inteligentes. Su misión: recoger información y enviarla. Como personaje de ficción, resultan atractivos, pero seguro que no te gustaría vivir siempre con la sospecha de que hay alguien en tu casa, al que no puedes ver y que se encarga de informar sobre todo lo que haces en tu vida cotidiana.

En el mundo de la informática a esto es lo que le llamamos software espía (spyware), estos se instalan en nuestro sistema con la finalidad de robar nuestros datos y espiar nuestros movimientos por la red. Luego envían esa información a empresas de publicidad de internet para comercializar con nuestros datos. Trabajan en modo ‘background’ (segundo plano) para que no nos percatemos de que están hasta que empiecen a aparecer los primeros síntomas.

Tienen cierta similitud con los Adwares en cuanto a que interactúan con el usuario a través de barras de herramientas (Toolbars), ventanas emergentes con publicidades (popups) y otro tipo de acciones y su finalidad es espiar nuestro comportamiento para

Como entran en nuestras PCs?

  • Al visitar sitios de Internet que nos descargan su código malicioso (ActiveX, JavaScripts o Cookies), sin nuestro consentimiento.

  • Estando ocultos en un programa gratuitos (Freeware) los cuales al aceptar sus condiciones de uso (casi siempre en ingles y que no leemos) estamos aceptando que cumplan sus funciones de espías

Que información nos pueden sacar?

Pueden tener acceso por ej a: Tu correo electrónico y el password, dirección IP y DNS, teléfono, país, paginas que buscas y visitas y de que temas te interesan, que tiempos estas en ellas y con que frecuencia regresas, que software tienes y cuales descargas, que compras haces por internet y datos mas importantes como tu tarjeta de crédito y cuentas de banco.

Los 5 principales síntomas de infección son:

  • Se nos cambian solas las pagina de inicio, error y búsqueda del navegador.

  • Se nos abren ventanitas pop-ups por todos lados, incluso sin estar conectados y sin tener el navegador abierto, la mayoría son de temas pornográficos.

  • Barras de búsquedas de sitios como la de Alexa, Hotbar, etc.. que no podemos eliminar.

  • Falsos mensajes de alerta en la barra de Windows (al lado del reloj) de supuestas infecciones que no podemos eliminar y/o secuestro del papel tapiz de nuestro escritorio.

  • La navegación por la red se hace cada día mas lenta, en varias ocasiones nunca se llega a mostrar la pagina web que queremos abrir.

Qué es el Rogue Software o FakeAV ?

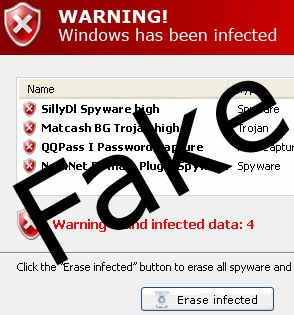
rogues Se le denomina Rogue Software (o también Rogue Rogueware, FakeAVs, Badware, Scareware) a los “Falsos programas de seguridad” que no son realmente lo que dicen ser, sino que todo lo contrario. Bajo la promesa de solucionar falsas infecciones, cuando el usuario instala estos programas, su sistema es infectado.

Estos falsos Antivirus y Antispyware están diseñados para mostrar un resultado predeterminado (siempre de infección) y no hacen ningún tipo de escaneo real en el sistema al igual que no eliminaran ninguna infección que podamos tener.

Simplemente nos van a mostrar una pantalla con varias infecciones a la vez que nos recomienda comprar su “versión completa” para poder eliminar esas supuestas infecciones.

Fake Antivirus

Cual es su objetivo ?

El objetivo es claro y sencillo, vender la mayor cantidad de copias de sus falsos productos que sea posibles hasta que los descubran y tengan que volver a rediseñar sus sitios con otros nombres para estos y para sus programas.

Como es que llegan a nuestros equipos ?

  • Al descargar algún falsos codecs o falso plugin que se nos ofrece como necesario al intentar ver un video en Internet (por lo general videos del tipo erótico/pornográfico)
  • Al visitar algunos sitios directamente fraudulentos o que su código web ha sido comprometido para descargarnos uno de estos Rogue Antivirus sin nuestro consentimiento.
  • A través de alguno de los miles de Virus del tipo Troyano que están afiliados a estos y al infectarnos con uno de estos nos empezara a generar algunos de los síntomas que listamos más abajo.

Cuales son los síntomas visibles de infección ?

  • Secuestro del navegador web.
  • Enlentecimiento general del PC.
  • Ventanas emergentes (pop-ups)
  • Secuestro el fondo de escritorio.
  • Secuestro de las búsquedas de Google.
  • Secuestro de la pantalla de inicio de Windows.
  • Secuestro de la pagina de Google que vemos en nuestro PC.
  • Falsos mensajes de Alertas en barra de tareas al lado del reloj.
  • Imposibilidad de actualizar y/o ejecutar su Antivirus o Antispywares tradicional
  • Imposibilidad de acceder a sitios webs dedicados a la seguridad

Quienes están detrás de los Rogue ?

Organizaciones de Cibercriminales que cuentan con muy buenos recursos y afiliaciones en su mismo mercado undergorund, lo que les dan la capacidad de conseguir varios nombres de dominios, servidores webs, así también como diseñar tanto las paginas webs como las interfaces de sus programas visualmente muy profesionales.

Como evitar ser victimas de estos estafadores ?

  • Mantenga sus sistema Windows actualizado.
  • Cuente con una solución Antivirus y Firewall actualizado
  • Nunca compre un producto sin investigar un poco de su reputación.
  • Nunca compre un producto que se le recomiende por emails no solicitados.
  • Si su sistema esta actualizado no tendría que tener problemas en ver algún video, por lo que tenga mucho cuidado al descargar algún codecs o plugin para ver estos.
  • Descargue sus programas de seguridad únicamente desde la web del fabricante o desde sitios realmente confiables.

Si fui victima del Rogue lo puedo denunciar ?

Por lo general los principales operarios de estas empresas fantasmas operan desde países sin legislación donde una denuncia legal directamente no se les puede realizar.

Si bien en estos últimos años dada la gran proliferación de estos ciberdelincuentes algunas grandes empresas como Microsoft, Google y otros están haciendo algo al respecto para poder pararlos cuanto antes, es tanto el dinero y los recursos que se mueven detrás de estos son tan grandes que se les hace prácticamente imposible poder pararlos.


¿Qué son los Rootkits?

rootkit_ilustration Rootkit es un conjunto de herramientas usadas frecuentemente por los intrusos informáticos o crackers que consiguen acceder ilícitamente a un sistema informático. Estas herramientas sirven para esconder los procesos y archivos que permiten al intruso mantener el acceso al sistema, a menudo con fines maliciosos. Hay rootkits para una amplia variedad de sistemas operativos, como Linux, Solaris o Microsoft Windows. Por ejemplo, el rootkit puede esconder una aplicación que lance una consola cada vez que el atacante se conecte al sistema a través de un determinado puerto. Los rootkits del kernel o núcleo pueden contener funcionalidades similares.

Un backdoor puede permitir también que los procesos lanzados por un usuario sin privilegios de administrador ejecuten algunas funcionalidades reservadas únicamente al superusuario. Todo tipo de herramientas útiles para obtener información de forma ilícita pueden ser ocultadas mediante rootkits

¿Cuales son sus objetivos?

Tratan de encubrir a otros procesos que están llevando a cabo acciones maliciosas en el sistema. Por ejemplo, si en el sistema hay una puerta trasera para llevar a cabo tareas de espionaje, el rootkit ocultará los puertos abiertos que delaten la comunicación; o si hay un sistema para enviar spam, ocultará la actividad del sistema de correo.

Los rootkits, al estar diseñados para pasar desapercibidos, no pueden ser detectados. Si un usuario intenta analizar el sistema para ver qué procesos están ejecutándose, el rootkit mostrará información falsa, mostrando todos los procesos excepto él mismo y los que está ocultando.

O si se intenta ver un listado de los ficheros de un sistema, el rootkit hará que se muestre esa información pero ocultando la existencia del propio fichero del rootkit y de los procesos que esconde.

Cuando el antivirus hagan una llamada al sistema operativo para comprobar qué ficheros hay, o cuando intente averiguar qué procesos están en ejecución, el rootkit falseará los datos y el antivirus no podrá recibir la información correcta para llevar a cabo la desinfección del sistema.

¿Cómo prevenirnos?

Es necesario un sistema que vigile no únicamente la actividad de los archivos en el disco, sino que vaya más allá. En lugar de analizar los archivos byte a byte, debe vigilarse lo que hacen al ejecutarse.

Un rootkit necesita llevar a cabo algunas tareas que se podrían considerar “típicas”, como adquirir derechos de root, modificar llamadas básicas al sistema operativo, falsear sistemas de reporte de datos del sistema… Todas estas tareas, una a una, entrañan poco peligro. Pero todas ellas, juntas y en el mismo momento, llevadas a cabo por el mismo programa, proporcionan información clara de que algo extraño está pasando en la computadora. Si las soluciones antivirus fracasan definitivamente a la hora de detectar un rootkit, las nuevas tecnologías de detección de amenazas por comportamiento tienen su mejor prueba de eficacia en la detección y bloqueo de rootkits. Estas tecnologías no basan su funcionamiento en condicionantes previamente aprendidos sobre patrones cerrados de identificación de amenazas. Su éxito se basa en la investigación inteligente y automática de la situación de un proceso en una computadora.

Cuando una serie de acciones se llevan a cabo sobre el sistema y todas ellas (o, al menos, alguna) pueden suponer un riesgo para la integridad de la información o el correcto funcionamiento de la máquina, se evalúan una serie de factores que sirven para calificar la peligrosidad de esa tarea. Por ejemplo, que un proceso quiera tomar derechos de administración en un sistema puede ser más o menos habitual. Y tiene un cierto riesgo, sin duda, pero no hay que alertar por ello. Un simple instalador para un juego puede necesitar tener derechos de administrador para poder llevar a cabo las modificaciones necesarias y poder ejecutarse correctamente.

O por ejemplo, es posible que un determinado proceso deba permanecer oculto, ya que no existe posibilidad de interacción, o que un determinado proceso abra un puerto en concreto para comunicarse, o que registre pulsaciones de teclas. Pero todas esas características juntas hacen que el proceso se pueda considerar como una amenaza y sea necesario un análisis en profundidad para poder autorizar la ejecución de manera segura.

Una vez infectado, ¿qué hacer?

A pesar de lo que viene diciéndose, los rootkits pueden eliminarse (aunque no tan fácilmente). Estos programas se autoprotegen escondiéndose y evitando que ningún otro proceso (como un antivirus) pueda detectarlos. Pero para que ese proceso pueda ocultarse, debe estar en funcionamiento y activado en memoria.

La mejor manera de evitar que el proceso entre en acción, es evitar el arranque del sistema operativo en el disco en el que se encuentra el rootkit, utilizando un disco diferente al del sistema infectado; como puede ser un CD. Así, si el rootkit es conocido, podrá eliminarse.

Sin embargo, si el rootkit no es conocido (es decir, que ha sido desarrollado específicamente para un sistema en concreto), cualquier antivirus fracasará. En este caso, el problema informático es casi el menos importante: hay una persona que, intencionadamente, quiere hacer daño a su empresa y se ha molestado en entrar en el sistema para perjudicarle.